
Izunsportapparel.id – Pengembangan aplikasi modern seringkali membutuhkan integrasi kecerdasan buatan (AI) untuk memberikan fungsionalitas cerdas dan dinamis. Google Gemini API muncul sebagai solusi powerful yang memungkinkan pengembang backend untuk memanfaatkan model AI canggih dalam aplikasi mereka.
Artikel ini akan mengulas secara komprehensif cara menggunakan Gemini API Key Generator untuk backend, mulai dari proses pembuatan hingga praktik terbaik implementasi dan pengamanan kunci API Anda.
Memahami Google Gemini API dan Perannya dalam Backend
Google Gemini adalah keluarga model AI generatif multimodal yang dikembangkan oleh Google, dirancang untuk memahami dan beroperasi di berbagai jenis data seperti teks, gambar, audio, dan video. Integrasi Gemini API memungkinkan aplikasi backend untuk melakukan tugas-tugas kompleks seperti pembuatan konten, ringkasan, analisis sentimen, atau bahkan membangun chatbot yang lebih interaktif.
Menggunakan API Key adalah metode standar untuk mengautentikasi permintaan ke API eksternal, memastikan bahwa hanya aplikasi yang sah yang dapat mengakses layanan Gemini. Kunci ini berfungsi sebagai identitas unik aplikasi Anda, membuka gerbang menuju kemampuan AI mutakhir Google.
Mengapa Backend Membutuhkan Gemini API Key?
Dalam konteks backend, API Key tidak hanya berfungsi sebagai mekanisme autentikasi, tetapi juga sebagai alat untuk manajemen akses dan keamanan. Dengan API Key, Anda dapat melacak penggunaan, menerapkan kuota, dan membatasi akses ke fungsionalitas spesifik Gemini berdasarkan kebutuhan aplikasi Anda.
Ini membantu melindungi sumber daya Anda dari penyalahgunaan dan memastikan penggunaan yang efisien, sekaligus memberikan lapisan kontrol yang penting atas interaksi aplikasi Anda dengan layanan AI Google. Keamanan dan efisiensi adalah dua pilar utama dalam pengembangan backend yang bertanggung jawab.
Persiapan Awal Sebelum Membuat API Key
Sebelum Anda dapat membuat Gemini API Key, ada beberapa prasyarat penting yang harus dipenuhi. Langkah pertama adalah memiliki akun Google Cloud Platform (GCP) yang aktif dan membuat proyek baru atau memilih proyek yang sudah ada untuk menampung konfigurasi API Anda.
Pastikan juga bahwa penagihan (billing) sudah diaktifkan pada proyek GCP Anda, meskipun Gemini API seringkali menawarkan free tier, beberapa penggunaan mungkin memerlukan penagihan aktif. Anda perlu mengaktifkan layanan API yang relevan di Google Cloud Console, seperti ‘Generative Language API’ atau ‘AI Platform API’, tergantung pada jenis fungsionalitas Gemini yang ingin Anda gunakan.
Langkah Demi Langkah: Cara Membuat Gemini API Key
Proses pembuatan Gemini API Key cukup terstruktur dan dapat dilakukan melalui Google Cloud Console. Ikuti langkah-langkah berikut untuk mendapatkan kunci API yang akan Anda gunakan di backend.
Pertama, masuk ke Google Cloud Console menggunakan akun Google Anda dan pastikan Anda telah memilih proyek yang benar dari dropdown di bagian atas. Kedua, navigasikan ke menu ‘APIs & Services’ di bilah samping kiri, lalu pilih ‘Credentials’ untuk mengelola kredensial proyek Anda.
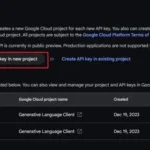
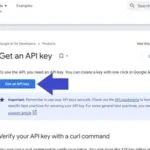
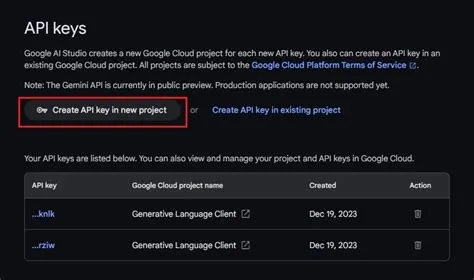
Di halaman ‘Credentials’, klik tombol ‘+ CREATE CREDENTIALS’ yang biasanya terletak di bagian atas, kemudian pilih ‘API Key’ dari menu dropdown yang muncul. Google akan secara otomatis menghasilkan string alfanumerik panjang yang merupakan API Key Anda.
Setelah kunci API dibuat, Anda akan diberikan opsi untuk langsung membatasi penggunaannya, yang sangat disarankan untuk tujuan keamanan. Pembatasan ini dapat berupa pembatasan aplikasi (berdasarkan domain HTTP referer, alamat IP, atau paket Android/iOS) dan pembatasan API (memungkinkan kunci hanya mengakses API tertentu).
Mengintegrasikan Gemini API Key ke dalam Backend Anda
Setelah API Key berhasil dibuat dan diamankan, langkah selanjutnya adalah mengintegrasikannya ke dalam kode backend Anda. Pendekatan integrasi bervariasi tergantung pada bahasa pemrograman dan framework yang Anda gunakan, namun prinsip dasarnya tetap sama.
Sebagian besar SDK Gemini atau pustaka klien untuk berbagai bahasa (misalnya Python, Node.js, Java) memiliki metode untuk menginisialisasi klien dengan API Key Anda. Anda biasanya akan melewati kunci ini sebagai parameter saat menginisialisasi klien atau mengaturnya sebagai variabel lingkungan.
Contoh penggunaan dalam Python mungkin melibatkan instalasi pustaka google-generativeai dan kemudian menginisialisasi klien dengan genai.configure(api_key="YOUR_API_KEY"). Pastikan untuk mengganti "YOUR_API_KEY" dengan kunci aktual yang Anda peroleh dari GCP.
Praktik Terbaik Keamanan untuk Gemini API Key
Mengamankan API Key Anda adalah aspek krusial yang tidak boleh diabaikan, mengingat potensi penyalahgunaan yang dapat terjadi. Jangan pernah menyimpan API Key secara langsung di kode sumber (hardcoding) atau mengunggahnya ke repositori publik seperti GitHub.
Gunakan variabel lingkungan (environment variables) atau layanan manajemen rahasia (secret manager) seperti Google Secret Manager untuk menyimpan dan mengakses kunci API dengan aman. Selain itu, terapkan pembatasan API Key di GCP seperti yang disebutkan sebelumnya, membatasi kunci hanya untuk IP server backend Anda dan API Gemini yang spesifik.
Secara berkala, pertimbangkan untuk merotasi kunci API Anda untuk mengurangi risiko paparan jangka panjang. Selalu monitor log penggunaan API Anda di Google Cloud untuk mendeteksi aktivitas mencurigakan atau penggunaan yang tidak sah.
Studi Kasus: Pemanfaatan Gemini di Skenario Backend
Bayangkan Anda mengembangkan platform e-commerce yang ingin menyediakan deskripsi produk yang lebih personal dan menarik. Dengan Gemini API, backend Anda dapat secara dinamis menghasilkan variasi deskripsi produk berdasarkan atribut produk dan tren pasar, menghemat waktu dan upaya tim marketing.
Contoh lain adalah sistem dukungan pelanggan berbasis AI, di mana Gemini dapat menganalisis pertanyaan pelanggan dan menyarankan jawaban yang paling relevan kepada agen atau bahkan merespons secara otomatis untuk pertanyaan umum. Kemampuan multimodal Gemini juga memungkinkan pemrosesan input dari berbagai format, membuka pintu untuk inovasi lebih lanjut.
Mengatasi Masalah Umum Saat Menggunakan API Key
Selama proses integrasi, Anda mungkin menghadapi beberapa masalah umum. Pesan kesalahan seperti “API Key not authorized” seringkali menunjukkan bahwa kunci API tidak valid, belum diaktifkan, atau tidak memiliki izin yang cukup untuk mengakses API tertentu.
Periksa kembali bahwa Anda telah mengaktifkan semua API Gemini yang relevan di proyek GCP Anda dan bahwa kunci API Anda memiliki pembatasan yang benar. Masalah “Quota Exceeded” menunjukkan bahwa Anda telah mencapai batas penggunaan API yang ditetapkan, yang mungkin memerlukan peningkatan kuota di GCP atau optimalisasi panggilan API Anda.
Masa Depan Pengembangan Backend dengan Gemini
Integrasi model AI canggih seperti Gemini melalui API Key generator membuka peluang tak terbatas bagi pengembang backend. Dari personalisasi pengalaman pengguna hingga otomatisasi proses bisnis yang kompleks, Gemini memberdayakan aplikasi untuk menjadi lebih cerdas dan responsif.
Dengan mengikuti panduan ini dan menerapkan praktik terbaik keamanan, Anda dapat dengan percaya diri mulai memanfaatkan kekuatan AI Gemini dalam proyek backend Anda. Masa depan pengembangan yang didukung AI sudah di sini, dan Gemini adalah salah satu kuncinya.
Pertanyaan Umum (FAQ)
Apa itu Gemini API Key?
Gemini API Key adalah kredensial unik berupa string alfanumerik yang digunakan untuk mengautentikasi dan mengotorisasi permintaan dari aplikasi backend Anda ke layanan Google Gemini API. Kunci ini memastikan bahwa hanya aplikasi yang sah yang dapat mengakses dan menggunakan model AI Gemini.
Mengapa saya membutuhkan API Key untuk backend saya?
API Key diperlukan untuk autentikasi, manajemen akses, dan keamanan. Ini memungkinkan Google untuk mengidentifikasi aplikasi Anda, melacak penggunaan, menerapkan kuota, dan memberikan kontrol atas API mana yang dapat diakses oleh aplikasi Anda, melindungi layanan dari penyalahgunaan.
Apakah Gemini API Key aman untuk digunakan?
Ya, Gemini API Key aman jika Anda mengikuti praktik terbaik keamanan, seperti tidak menyimpannya dalam kode sumber, menggunakan variabel lingkungan atau secret manager, dan menerapkan pembatasan pada kunci API Anda di Google Cloud Console. Keamanan bergantung pada cara Anda mengelola dan melindunginya.
Bagaimana cara terbaik untuk melindungi Gemini API Key saya?
Cara terbaik melibatkan penggunaan variabel lingkungan atau layanan manajemen rahasia untuk penyimpanan, menerapkan pembatasan IP address atau HTTP referer di Google Cloud Console, dan secara rutin merotasi kunci Anda. Hindari menyebarluaskan kunci API Anda di tempat yang tidak aman.
Bisakah satu Gemini API Key digunakan untuk beberapa proyek atau aplikasi?
Secara teknis, satu API Key dapat digunakan untuk beberapa proyek atau aplikasi jika tidak ada pembatasan yang ketat. Namun, disarankan untuk menggunakan kunci terpisah untuk setiap proyek atau lingkungan (development, staging, production) demi alasan keamanan, pelacakan, dan manajemen yang lebih baik.
Apa saja batasan yang harus saya perhatikan saat menggunakan Gemini API Key?
Batasan utama meliputi kuota penggunaan harian atau per menit yang diberlakukan oleh Google, pembatasan yang Anda terapkan sendiri (misalnya, alamat IP yang diizinkan), dan lingkup API yang diizinkan untuk diakses oleh kunci tersebut. Penting untuk memantau penggunaan dan mengelola kuota Anda di Google Cloud Console.
🚀 Scale Up Proyek AI Anda dengan Gemini API Key Generator!
Membutuhkan banyak API Key untuk integrasi aplikasi, website, atau tools AI Anda? Dapatkan akses instan tanpa ribet. Amankan Lisensi 1 Bulan Anda sekarang dan nikmati kebebasan berinovasi tanpa batas!
💡 Klaim Promo & Dapatkan Akses Sekarang
*Akses langsung dikirim setelah pembayaran.